МКхост голема база на статии
Ти треба помош? Пребарај низ нашата база на знаење за различни прашања поврзани со хостинг, домени, емаил и слично .
SSH пристап, клучеви и конектирање
Како да се поврзете со вашиот хостинг преку SSH
SSH овозможува пристап до командната линија на вашиот хостинг.
Ова упатство покажува како да создадете SSH клуч, да го додадете во MKhost Portal и да се поврзете со вашиот хостинг. Изберете ги насоките за вашиот оперативен систем.
Пред да почнете
Потребни ви се пристап до MKhost Portal и активна cPanel хостинг-услуга.
Windows — PowerShell
Ако користите Windows, командите внесувајте ги воWindows PowerShellилиPowerShell. Не е потребно да изберетеRun as administrator.
Почнете соподготовката за Windows, продолжете сочекорите во MKhost Portal, па завршете соповрзувањето на Windows.
macOS и Linux — Terminal
Ако користите macOS или Linux, командите внесувајте ги воTerminal.
Почнете соподготовката за macOS и Linux, продолжете сочекорите во MKhost Portal, па завршете соповрзувањето на macOS и Linux.
Следете ја само секцијата за вашиот оперативен систем. Чекорите во MKhost Portal се исти за сите.
Windows — подготовка во PowerShell
1. Отворете PowerShell и проверете дали имате SSH
- На Windows отворете го менитоStart.
- НапишетеPowerShell.
- ОтворетеWindows PowerShellилиPowerShell. Не е потребно да изберетеRun as administrator.
- Ќе видите командна линија што започнува со и завршува со . Во овој прозорец ќе ги внесувате Windows командите од упатството.
- Внесете ја следната команда и притиснете Enter:
Ако се прикаже верзија на OpenSSH, продолжете со следниот чекор. Ако се прикаже порака дека не е препознаена команда, инсталирајте ја Windows компонентатаOpenSSH Client, па повторно отворете PowerShell.
2. Создајте папка за SSH датотеките
Во PowerShell внесете ги следните две команди, една по една. По секоја команда притиснете Enter:
Првата команда ја создава папката ако не постои. Ако веќе постои, ја задржува нејзината содржина. Втората команда ве префрла во таа папка.
автоматски ја означува вашата Windows корисничка папка. Не го заменувајте со вашето име. На пример, кај корисникот ana, патеката би била .
3. Генерирајте SSH клуч
- Во истиот PowerShell прозорец внесете:
- Кога ќе се појавиEnter file in which to save the key, притиснете Enter без да внесувате ништо. Така ја прифаќате прикажаната стандардна патека, која завршува со .
- Ако се појави прашањетоOverwrite, внесете и притиснете Enter. Со тоа го прекинувате генерирањето без да го пребришете постоечкиот клуч. Можете да го користите постоечкиот клуч или повторно да ја извршите командата и да изберете друго име.
- КајEnter passphraseвнесете лозинка за заштита на приватниот клуч. Препорачуваме да поставите лозинка. При внесувањето нема да се прикажуваат букви или ѕвездички — тоа е нормално.
- Притиснете Enter. КајEnter same passphrase againповторно внесете ја истата лозинка и притиснете Enter. Ако оставите празна лозинка, приватниот клуч нема да биде заштитен со лозинка.
- По успешно генерирање ќе се прикажат поракитеYour identification has been savedиYour public key has been saved.
Проверете ги имињата на датотеките:
Ако го прифативте стандардното име, треба да ги гледате:
- — вашиот приватен клуч. Не го споделувајте и не го прикачувајте во Portal.
- — вашиот јавен клуч, кој ќе го додадете во Portal.
Во папката може да има и други датотеки од претходни поврзувања.
Ако сакате да користите друго име
На прашањето за зачувување на клучот можете да внесете, на пример, . Бидејќи во претходниот чекор се префрливте во папката , таму ќе се создадат и .
Во Portal користете ја јавната датотека , а во двете линии од SSH конфигурацијата наведете .
Ако командата ја извршувате од друга папка и внесете само име без целосна патека, датотеките ќе се зачуваат во таа папка.
Ако веќе имате Ed25519 клуч, не мора да создавате нов. Користете ја неговата датотека во Portal и патеката до соодветниот приватен клуч во конфигурацијата.
4. Копирајте го јавниот клуч
- Во PowerShell внесете:
- Ако клучот има друго име, заменете го со името на вашата јавна датотека, на пример .
- Ќе се прикаже долга линија што започнува со . Означете ја целата линија и копирајте ја со Ctrl+C. Ако визуелно е префрлена во повеќе редови, копирајте ја целата содржина.
Коментарот на крајот, на пример , е само ознака. Можете да го оставите или да го отстраните. Не ги менувајте и долгиот дел по него.
Важно:за додавање во Portal користете ја само датотеката со наставка . Не ја копирајте содржината на приватниот клуч.
Продолжете сочекор 5 — MKhost Portal.
macOS и Linux — подготовка во Terminal
1. Отворете Terminal и проверете дали имате SSH
На macOS отворетеTerminalпреку Spotlight или одApplications → Utilities → Terminal. На Linux отворете ја апликацијатаTerminalод менито со апликации.
Внесете ја следната команда и притиснете Enter:
Ако се прикаже верзија на OpenSSH, продолжете со следниот чекор. Ако командата не е достапна, инсталирајте го OpenSSH клиентот за вашиот оперативен систем.
2. Создајте папка за SSH датотеките
Во Terminal внесете ги следните команди, една по една. По секоја команда притиснете Enter:
Првата команда ја создава папката ако не постои и ја задржува постоечката содржина. Втората го ограничува пристапот до папката на вашиот корисник, а третата ве префрла во неа.
ја означува вашата корисничка папка. Не го заменувајте со вашето име.
3. Генерирајте SSH клуч
- Во истиот Terminal прозорец внесете:
- Кога ќе се појавиEnter file in which to save the key, притиснете Enter без да внесувате ништо. Така ја прифаќате стандардната патека, која завршува со .
- Ако се појави прашањетоOverwrite, внесете и притиснете Enter. Со тоа го прекинувате генерирањето без да го пребришете постоечкиот клуч. Можете да го користите постоечкиот клуч или повторно да ја извршите командата и да изберете друго име.
- КајEnter passphraseвнесете лозинка за заштита на приватниот клуч. Препорачуваме да поставите лозинка. При внесувањето нема да се прикажуваат букви или ѕвездички — тоа е нормално.
- Притиснете Enter. КајEnter same passphrase againповторно внесете ја истата лозинка и притиснете Enter. Ако оставите празна лозинка, приватниот клуч нема да биде заштитен со лозинка.
- По успешно генерирање ќе се прикажат поракитеYour identification has been savedиYour public key has been saved.
Проверете ги имињата на датотеките:
- — вашиот приватен клуч. Не го споделувајте и не го прикачувајте во Portal.
- — вашиот јавен клуч, кој ќе го додадете во Portal.
Во папката може да има и други датотеки од претходни поврзувања.
Ако сакате да користите друго име
На прашањето за зачувување можете да внесете, на пример, . Бидејќи се наоѓате во папката , таму ќе се создадат и .
Во Portal користете ја , а во двете линии наведете . Приспособете ги и следните команди според името на вашиот клуч.
Ако командата ја извршувате од друга папка и внесете само име без целосна патека, датотеките ќе се зачуваат во таа папка.
Ако веќе имате Ed25519 клуч, не мора да создавате нов. Користете ја неговата датотека во Portal и патеката до соодветниот приватен клуч во конфигурацијата.
4. Копирајте го јавниот клуч
- Во Terminal внесете:
- Ако клучот има друго име, заменете го со името на вашата јавна датотека, на пример .
- Ќе се прикаже долга линија што започнува со . Означете ја целата линија и копирајте ја. На macOS користетеCommand+C, а на Linux опцијатаCopyво Terminal. Ако визуелно е префрлена во повеќе редови, копирајте ја целата содржина.
Коментарот на крајот, на пример , е само ознака. Можете да го оставите или да го отстраните. Не ги менувајте и долгиот дел по него.
Важно:за додавање во Portal користете ја само датотеката со наставка . Не ја копирајте содржината на приватниот клуч.
Продолжете сочекор 5 — MKhost Portal.
MKhost Portal — за сите оперативни системи
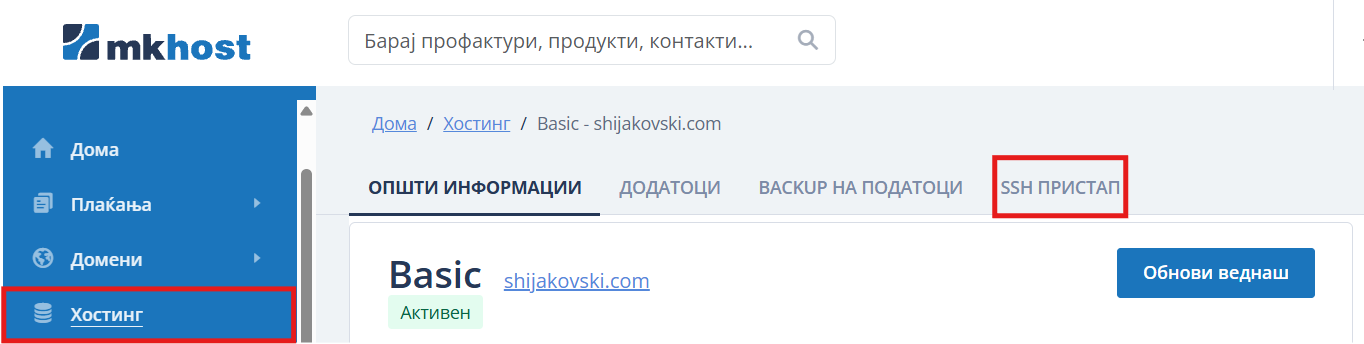
5. Отворете го делот за SSH пристап во Portal
- Најавете се воMKhost Portal.
- Во левото мени кликнетеХостинг.
- Отворете ја хостинг-услугата на која сакате да се поврзете.
- Отворете го таботSSH ПРИСТАП.
6. Додајте го јавниот клуч на вашиот профил
- Во делотSSH клучеви на профилот, во полетоИме на клучот, внесете име по ваш избор, на примерРаботен лаптоп.
- Во полетоЈавен клуч (Ed25519)залепете ја целата јавна линија што ја копиравте.
- Наместо лепење, можете да изберетеПрикачи .pub датотекаи да ја прикачите од вашата папка . Ако користите друго име, изберете ја соодветната датотека.
- КликнетеДодај клуч.
- Проверете дали клучот се појавува во списокот со зачувани клучеви.
Клучот се зачувува на вашиот кориснички профил. Можете повторно да го изберете за друга хостинг-услуга.
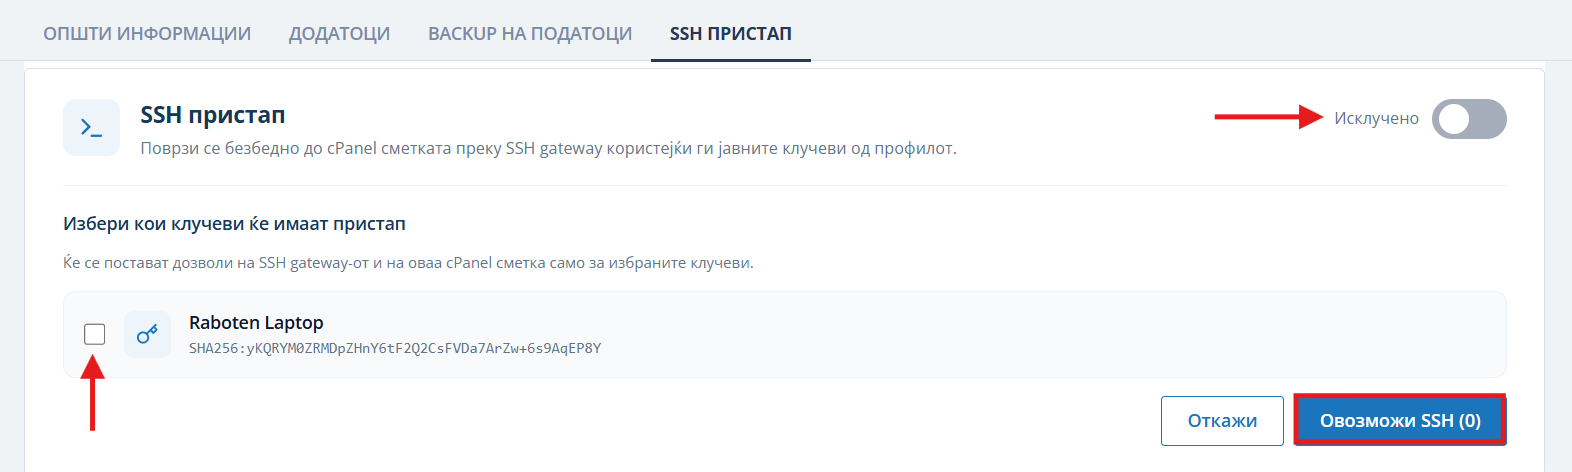
7. Изберете го клучот и овозможете SSH
- Кликнете на копчето горе десно за да го отворите изборот на клучеви.
- ВоИзбери кои клучеви ќе имаат пристапозначете го квадратчето до вашиот клуч.
- Кога е избран еден клуч, копчето треба да покажуваОвозможи SSH (1). Бројката го означува бројот на избрани клучеви. Ако покажува(0), прво изберете клуч.
- КликнетеОвозможи SSH (1).
- Почекајте да заврши активирањето.
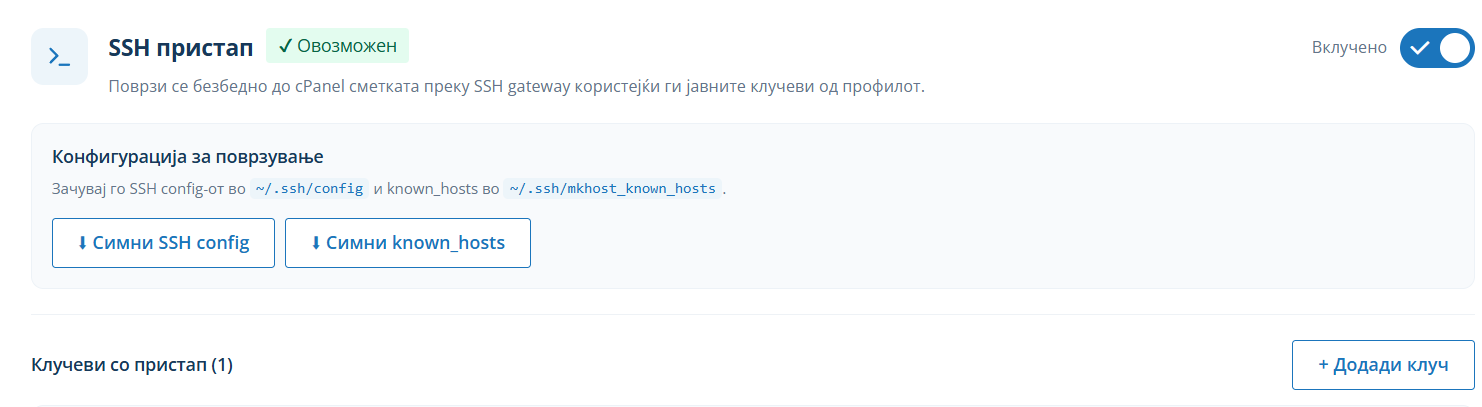
8. Преземете ги SSH датотеките
- Преземете ги двете датотеки:SSH configиknown_hosts.
- Отворете ја папкатаDownloads, односно папката во која прелистувачот ги зачувал преземањата.
Продолжете со поставувањето на датотеките и поврзувањето за вашиот систем:Windows — PowerShellилиmacOS и Linux — Terminal.
Windows — поставување на датотеките и поврзување
9. Проверете ја патеката до приватниот клуч
- Во Downloads најдете ја преземената SSH конфигурација и отворете ја соNotepad. Ако е потребно, користетеOpen with.
- Во конфигурацијата има два блока што започнуваат со . Едниот алијас завршува со , а другиот не.
- Најдете ја линијата во секој блок. Ако го прифативте стандардното име на клучот, двете линии треба да бидат:
- Ако користите друго име, наведете го него. На пример, за приватен клуч со име , внесете во двата блока.
- Оставете ги останатите поставки како што ги генерира Portal, вклучувајќи ги , , , , , и .
- Ако направивте промени, кликнетеFile → Save.
Важно:ја означува патеката до приватниот клуч, без наставката . Двата блока треба да покажуваат кон соодветниот приватен клуч на овој компјутер.
10. Ставете ги датотеките во правилната папка
- Во PowerShell внесете ја следната команда за да ја отворите папката во File Explorer:
- Во папката веќе треба да се наоѓаат вашиот приватен и јавен клуч.
- Ако немате постоечка SSH конфигурација, копирајте ја преземената конфигурација во оваа папка и проверете дали датотеката се вика точно , без наставка .
- Проверете ја патеката наведена во во преземената конфигурација. Зачувајте ја преземената датотека со серверски клучеви на таа патека, со точно наведеното име.
На пример, ако конфигурацијата содржи:
преземената датотека со серверски клучеви треба да биде зачувана во вашата папка под името , без наставка . Не претпоставувајте дека името на преземената датотека секогаш е исто со името што го очекува конфигурацијата.
Ако веќе имате config или датотека со серверски клучеви
Не ги заменувајте постоечките датотеки без да ја зачувате нивната содржина.
- Направете резервна копија од постоечката . Отворете ја со Notepad и додајте ги двата нови блока пред општите правила, како . Ако истите алијаси веќе постојат, ажурирајте ги нивните блокови наместо да создавате дупликати.
- Ако датотеката наведена во веќе постои, направете резервна копија и додајте ги новите серверски записи со зачувување на постоечките. Ако има постоечки записи за истите сервери што се разликуваат од преземените, проверете со поддршката пред да ги замените.
11. Најдете го вашиот хостинг-алијас
- Отворете ја датотеката со Notepad.
- Најдете ја линијата чиј алијас не завршува со . На пример:
- Вашиот алијас е текстот по . Во примерот тоа е . Преку ова кратко име SSH ги наоѓа поставките за поврзување во .
Во командата подолу заменете го примерот со вашиот точен алијас. Не додавајте и не поврзувајте се директно на IP-адресата. Gateway-от ја пренесува врската до хостингот и не нуди сопствен терминал.
12. Поврзете се преку SSH
- Вратете се во PowerShell. Треба да ја гледате командната линија .
- Внесете ја командата со вашиот хостинг-алијас:
- Ако се појавиEnter passphrase for key, внесете ја лозинката што ја поставивте при генерирањето на клучот и притиснете Enter. Тоа не е лозинката за Portal. При пишувањето нема да се прикажуваат знаци.
По успешното поврзување ќе можете да внесувате команди на хостингот.
За да ја завршите SSH сесијата и да се вратите во PowerShell, внесете:
macOS и Linux — поставување на датотеките и поврзување
9. Проверете ја патеката до приватниот клуч
- Отворете ја преземената SSH конфигурација со уредувач за обичен текст. На macOS, ако користите TextEdit, изберете режим за обичен текст.
- Во конфигурацијата има два блока што започнуваат со . Едниот алијас завршува со , а другиот не.
- Проверете ја линијата во двата блока. За стандардното име треба да пишува:
- Ако користите друго име, на пример , во двата блока наведете .
- Оставете ги останатите поставки како што ги генерира Portal, вклучувајќи ги , , , , , и .
- Зачувајте ги промените.
Важно:ја означува патеката до приватниот клуч, без наставката . Двата блока треба да покажуваат кон соодветниот приватен клуч на овој компјутер.
10. Зачувајте ги датотеките и поставете ги дозволите
- Ако немате постоечка SSH конфигурација, зачувајте ја преземената конфигурација како , без наставка .
- Ако веќе постои, направете резервна копија и додајте ги двата нови блока пред општите правила, како . Ако истите алијаси веќе постојат, ажурирајте ги нивните блокови наместо да создавате дупликати.
- Преземените серверски записи зачувајте ги на патеката наведена во . На пример, ако таму пишува , зачувајте ги во датотека со тоа име, без наставка .
- Ако датотеката со серверски записи веќе постои, направете резервна копија и додајте ги новите записи со зачувување на постоечките. Ако постоечките записи за истите сервери се разликуваат од преземените, проверете со поддршката пред да ги замените.
- Во Terminal поставете ги дозволите со следната команда. Примерот важи ако приватниот клуч се вика , а датотеката наведена во се вика :
Ако користите други имиња или патеки, приспособете ја командата. Не претпоставувајте дека името на преземената датотека со серверски клучеви секогаш е исто со името што го очекува конфигурацијата.
11. Најдете го вашиот хостинг-алијас
- Отворете ја датотеката со уредувач за обичен текст.
- Најдете ја линијата чиј алијас не завршува со . На пример:
- Вашиот алијас е текстот по . Во примерот тоа е . Преку ова кратко име SSH ги наоѓа поставките за поврзување во .
Во командата подолу заменете го примерот со вашиот точен алијас. Не додавајте и не поврзувајте се директно на IP-адресата. Gateway-от ја пренесува врската до хостингот и не нуди сопствен терминал.
12. Поврзете се преку SSH
- Вратете се во Terminal и внесете ја командата со вашиот хостинг-алијас:
- Ако се појавиEnter passphrase for key, внесете ја лозинката што ја поставивте при генерирањето на клучот и притиснете Enter. Тоа не е лозинката за Portal. При пишувањето нема да се прикажуваат знаци.
По успешното поврзување ќе можете да внесувате команди на хостингот.
За да ја завршите SSH сесијата и да се вратите во локалниот Terminal, внесете:
Windows командите со , и не се користат во Terminal на macOS и Linux.
Бришење SSH клуч од профилот
- Во делот со зачувани SSH клучеви најдете го клучот што сакате да го отстраните.
- Проверете на кои услуги го користите.
- ИзберетеИзбришиза тој клуч.
- Прочитајте ја пораката за потврда и потврдете го бришењето ако сакате да продолжите.
Бришењето од профилот го отповикува пристапот преку тој клуч на сите услуги на кои бил доделен. При примената се прекинуваат и постоечките SSH сесии што го користат тој клуч.